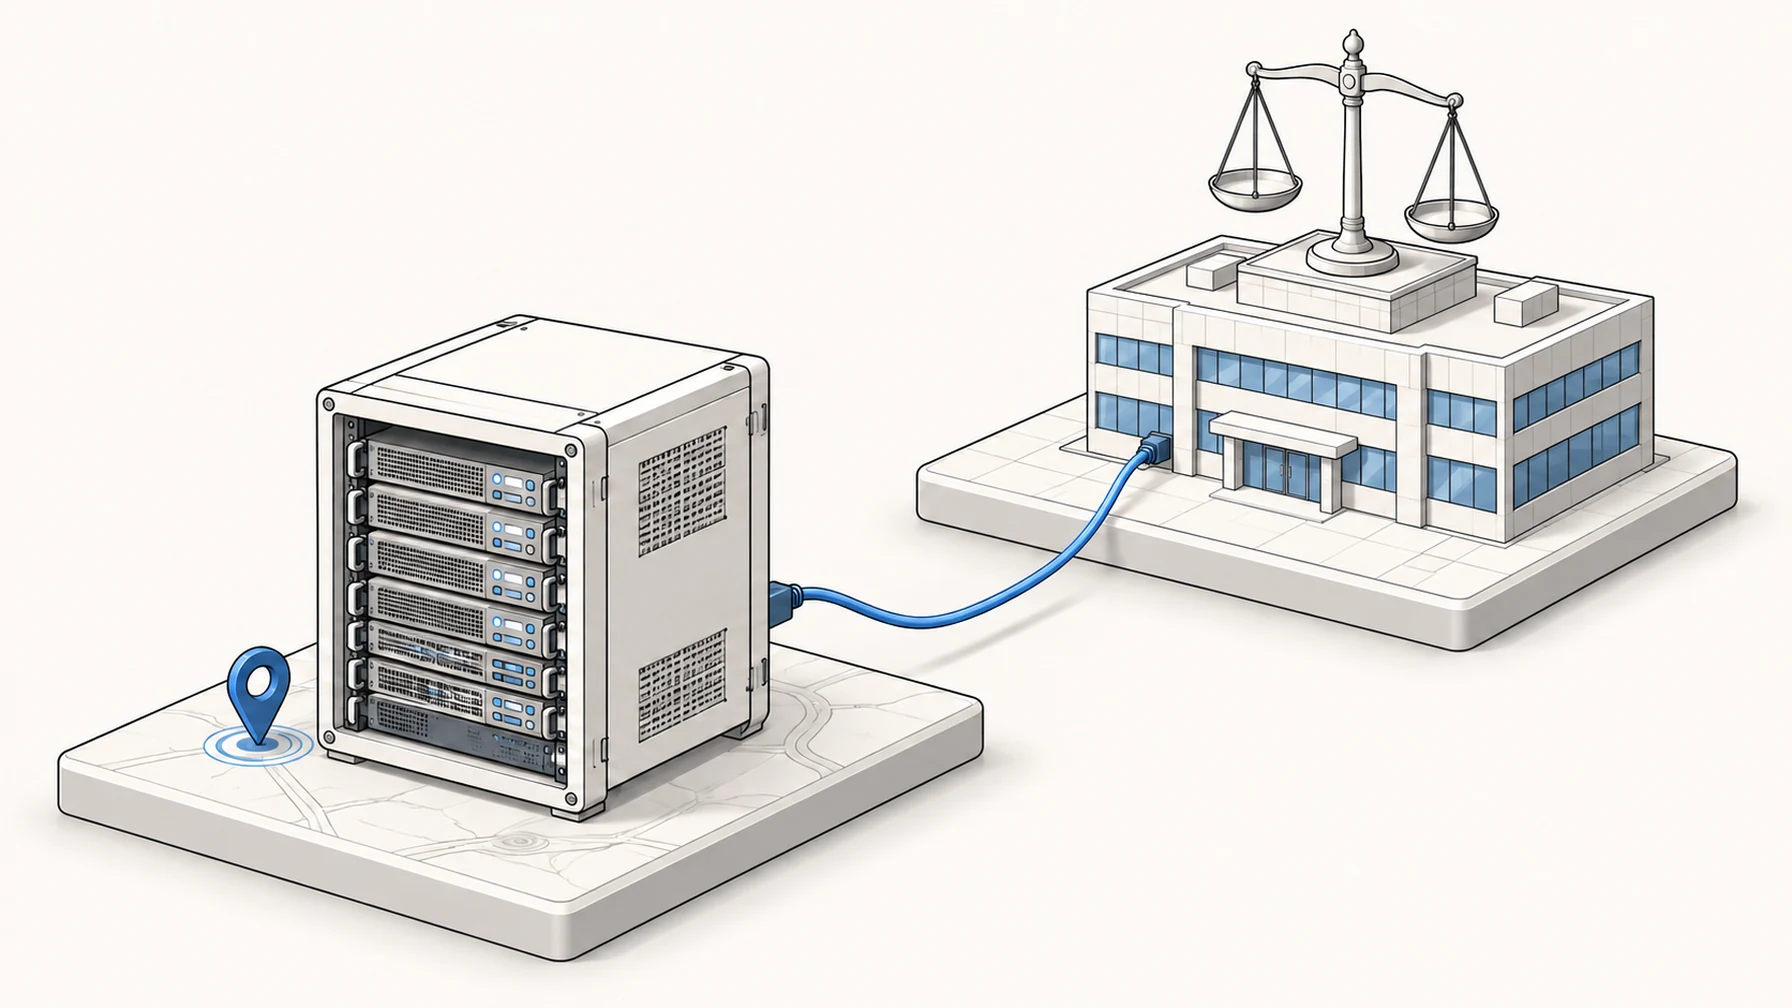
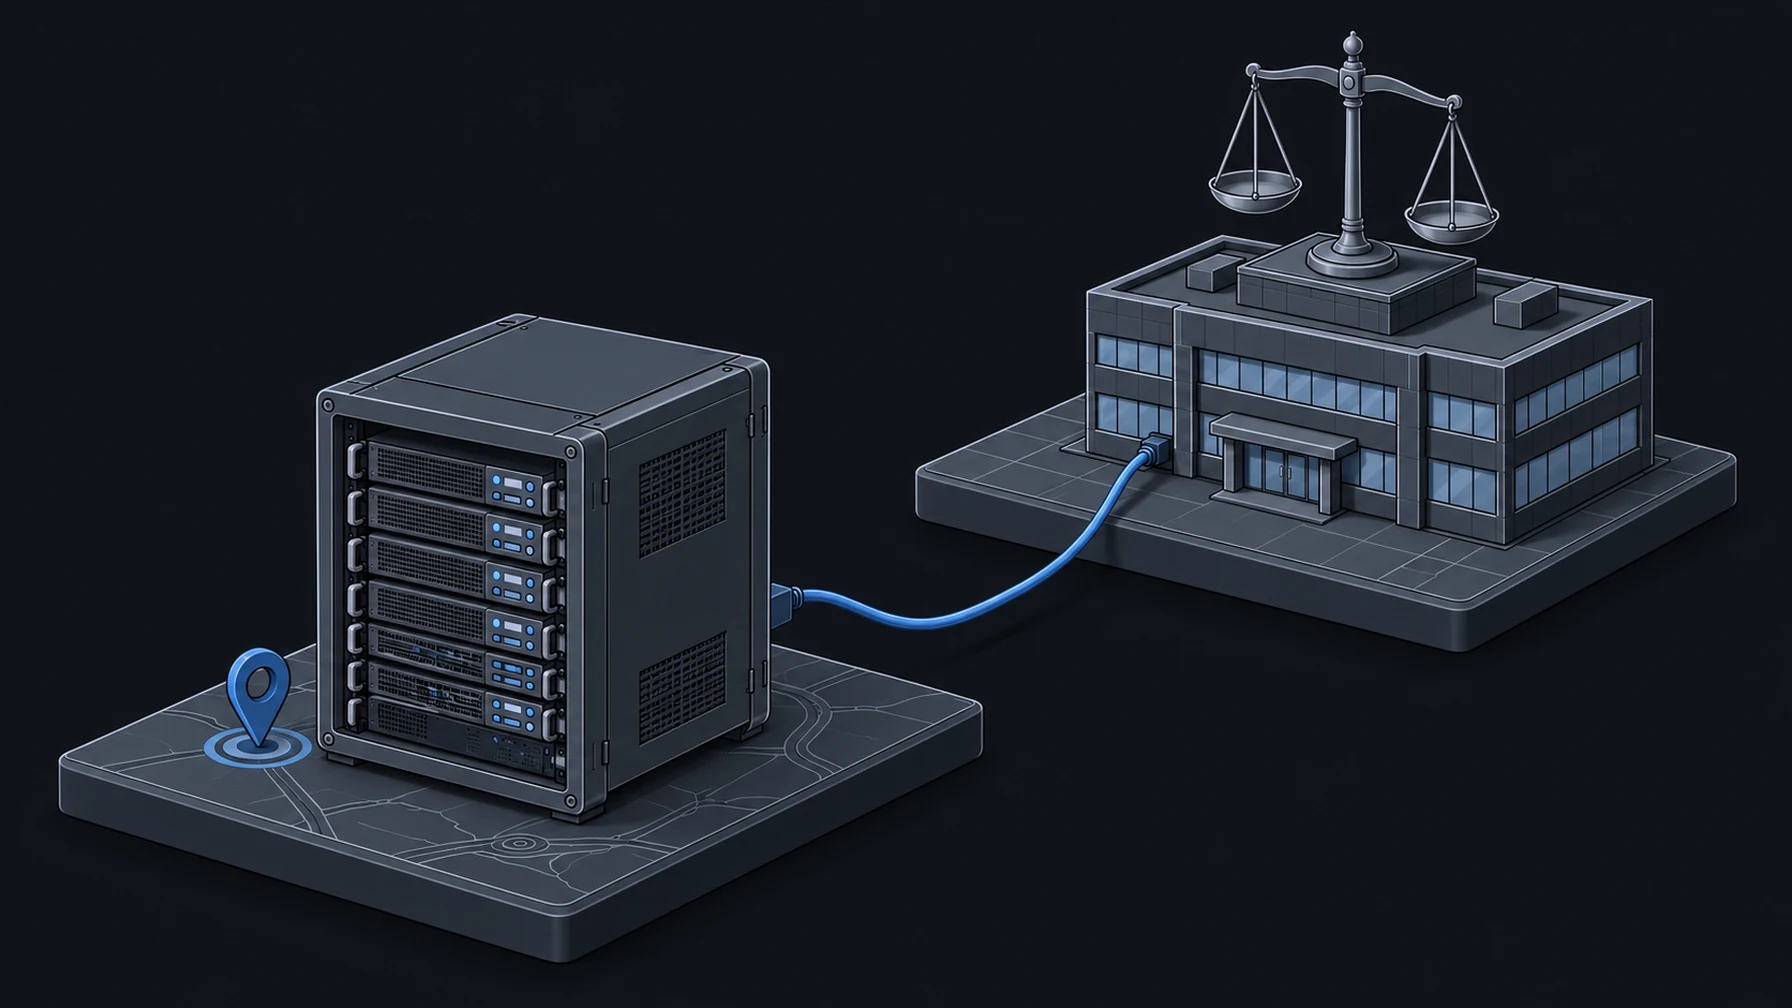
„Unsere Daten liegen in Frankfurt, also sind sie sicher.“ Dieser Satz fällt in fast jedem Gespräch über KI mit sensiblen Daten. Er ist verständlich, und er greift zu kurz.
Was der CLOUD Act tatsächlich regelt
Der US CLOUD Act verpflichtet US-Anbieter, auf Anordnung Daten herauszugeben, unabhängig davon, wo diese Daten physisch gespeichert sind. Entscheidend ist nicht der Standort des Rechenzentrums, sondern die Jurisdiktion, der das Unternehmen unterliegt. Ein Server in Deutschland ändert daran nichts, wenn der Betreiber US-amerikanischem Recht unterliegt.
Für Entscheider in Compliance, Datenschutz und IT-Sicherheit ist das oft ein besonders präzises Argument: Die Postleitzahl des Rechenzentrums beantwortet die eigentliche Frage nicht.
Warum eine C5-Zertifizierung nicht davor schützt
Das BSI-Testat C5 ist ein wertvoller Sicherheitsnachweis, aber es ändert nichts an der Jurisdiktion. Auch als „souverän“ vermarktete Cloud-Angebote US-amerikanischer Anbieter sind C5-zertifiziert und unterliegen weiterhin dem CLOUD Act. Ein Zertifikat über Betriebssicherheit ist keine Aussage über staatlichen Zugriff.
„Wir migrieren nicht Ihre Cloud. Wir bauen Ihre KI souverän.“
Ein Motiv, kein Liefergegenstand
So überzeugend das Jurisdiktions-Argument für Compliance und Datenschutz ist: Es beschreibt ein Motiv, keine Lösung. Wir sind keine Cloud-Migrations- oder Cloud-Exit-Dienstleister. Bestehende Cloud-Landschaften bauen wir nicht zurück. Wir lassen neue KI-Workloads von vornherein dort entstehen, wo die Daten bleiben dürfen.
Die eigentliche Antwort ist deshalb ein Nutzenversprechen: vertrauliches Unternehmenswissen lokal durchsuchbar, analysierbar und automatisierbar machen, ohne Kontrollverlust über Daten und Infrastruktur.
Was das praktisch heißt
In der Aufbauphase einer Lösung, solange noch keine sensiblen Daten im Spiel sind, darf ein cloudbasiertes Frontier-Modell als Schiedsrichter dienen und die Qualität des lokalen Modells kalibrieren. Im Produktivbetrieb mit sensiblen Daten arbeitet das System dann rein lokal oder selbstgehostet. Modell und Infrastruktur bleiben austauschbar, die Architektur hängt nicht von einem einzelnen Anbieter ab.
So wird aus einer abstrakten Souveränitäts-Debatte ein konkreter, überprüfbarer Aufbau: kontrollierbar in Ihrer Infrastruktur, mit einem auditierbaren Weg von den Rohdaten bis zur produktiven Nutzung.
Dieser Beitrag dient der Einordnung und ist keine Rechtsberatung. Für die rechtliche Bewertung im Einzelfall ziehen Sie bitte fachkundigen Rat hinzu.